输入六位动态码登录:30 秒刷新与输错上限
六位动态码是最基础、兼容性最好的验证方式:不依赖推送通道、不受网络波动影响,任何组织只要启用了这个认证器就能用。
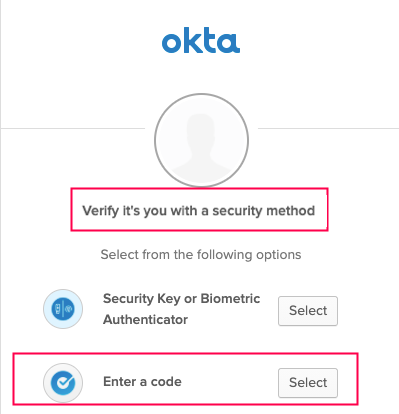
操作步骤
- 登录组织系统,密码通过后进入验证页;
- 选择「输入验证码」(或类似文案);
- 打开应用,找到对应账户条目下的六位数字;
- 在数字翻新前把它填进登录页;
- 页面验证通过即完成登录。
三条机制规则
- 30 秒一换:码基于当前时间滚动生成,页面上的倒计时圆环显示剩余时间。快过期时别急着输,等下一组出来再输更稳;
- 五次输错作废:连续输错五次后,当前这组码会作废以防暴力尝试(服务端返回限流提示)。不会锁死账户——立即重新要一个码就能继续;
- 同设备可复制:如果登录的系统就在装着应用的这台设备上(手机浏览器登录公司系统),点一下码就能复制,去登录页粘贴。
「代码一直在刷新」不是故障
不少人发现应用开着就每 30 秒跳一次数字,担心耗电或误触发了什么。这是设计行为:码只在应用打开时生成,关掉应用就不再刷新,对手机性能没有影响。你不需要它时不用管它,需要时打开抄一组就行。
码总被拒绝的排查顺序
- 确认抄的是正确账户的码(多账户时容易抄错条目);
- 确认输入时码还没翻新——刚好翻新就等下一组;
- 确认没把第三方网站账户的码当成组织账户的码输;
- 还不行就重启应用重新生成,或走动态码总被拒绝的完整排查。
与第三方账户的码共用一套机制
给 GitHub、Google 当验证器时生成的也是同样的六位码,只是输入的地方换成那个网站的两步验证页。机制细节一致:30 秒滚动、本地生成。见当普通验证器用。